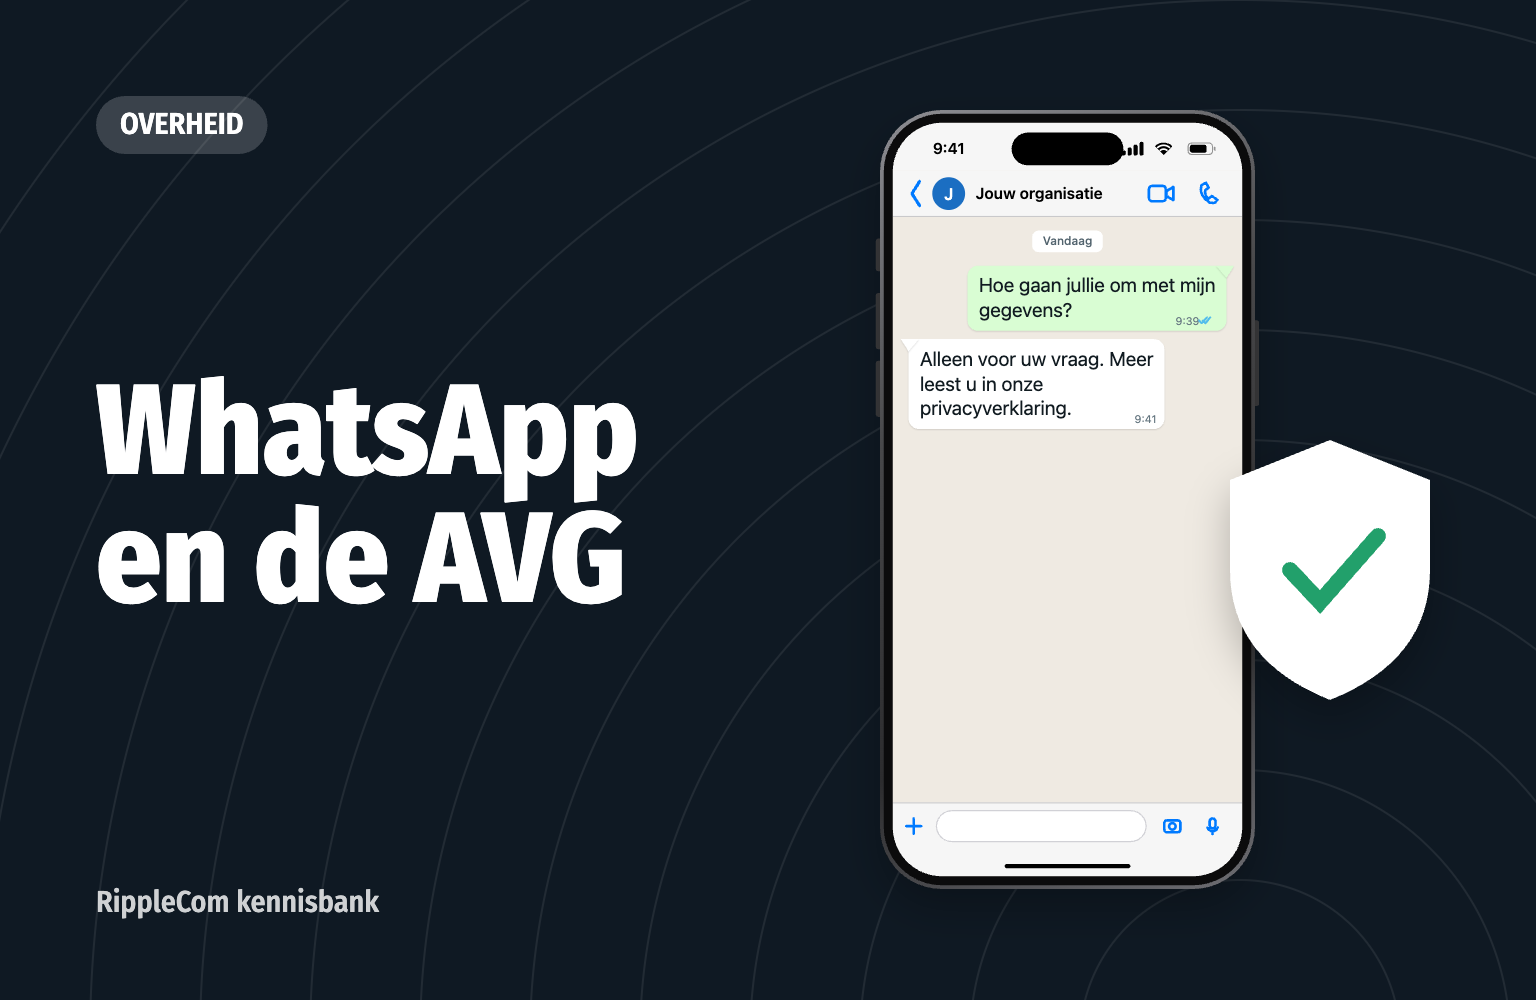
“Is WhatsApp GDPR-conform?” is een veelgezochte term op Google in 2023, en dat is niet zonder reden. We kunnen je vertellen dat jouw WhatsApp-kanaal GDPR-conform kan zijn als je het op de juiste manier aanpakt. Om je hierbij te helpen, deze informatie. In essentie moet je zorgen voor de juiste toestemmingen, eenvoudige opt-outs en moet je de informatie van mensen op de juiste manier verwerken en opslaan.
De Algemene Verordening Gegevensbescherming (AVG, of “GDPR” in het Engels) is een wet die ervoor zorgt dat bedrijven in de EU consumentengegevens beschermen. Geïntroduceerd in 2018, is het doel om te verzekeren dat “EU-burgers het recht hebben op bescherming van hun persoonsgegevens”, zoals beloofd in het Handvest van de grondrechten van de Europese Unie.
De Europese Commissie stelt dat de GDPR van toepassing is als:
De GDPR stelt dat bedrijven de volgende principes moeten gebruiken bij het opstellen van hun privacybeleid:
Het is misschien soms irritant, maar de GDPR is er om onze gegevens veilig te houden, bedrijven in toom te houden en onze inboxen vrij van spam.
Wanneer bedrijven een WhatsApp-marketingkanaal openen, beginnen ze informatie over klanten te verzamelen: telefoonnummers, namen, en mogelijk informatie zoals adres, locatie, aankoopgeschiedenis, namen van huisdieren, kledingmaat en meer. Dus vanzelfsprekend zullen de GDPR-gegevensbeschermingsregels hier ook van toepassing zijn, net zoals ze dat doen in andere communicatiekanalen zoals e-mail en SMS.
Of je nu de app of Ripplecom gebruikt, de principes blijven hetzelfde: je moet op de juiste manier omgaan met toestemming en de gegevens van mensen veilig en verantwoordelijk behandelen. Met de Ripplecom kun je automatische flows instellen die jouw WhatsApp-communicatie GDPR-conform houden, toestemmingsinformatie automatisch opslaan en gegevens gemakkelijk beschikbaar maken.
Ja, grote ondernemingen kunnen GDPR-conform zijn in WhatsApp. Wereldwijde ondernemingen hebben dezelfde GDPR-verplichtingen als kleine en middelgrote bedrijven (MKB) als het gaat om het omgaan met EU-burgers.
EU-bedrijven moeten zich houden aan GDPR-gegevensprivacyregels volgens de wet. Zo niet, dan riskeren ze grote boetes. Als beste praktijk en om klantvertrouwen op te bouwen, zouden bedrijven buiten de EU ook moeten voldoen aan de GDPR als de wereldwijde gouden standaard voor gegevensbeschermingswetgeving. WhatsApp is GDPR-conform voor bedrijven – of ze nu klein, middelgroot of groot zijn – als ze het op de juiste manier aanpakken wat betreft de manier waarop ze omgaan met toestemmingen en het verwerken en opslaan van gegevens.
Met Ripplecom voldoe je aan de GDPR maatregelen zoals gesteld. Daarmee heb je geen reden meer om het niet te doen. Neem daarom contact met ons op wat we voor jou kunnen betekenen. Maak nu gebruik van de kracht van WhatsApp met het gemak zoals je van e-mail gewend bent.
Disclaimer: de informatie in dit artikel is gebaseerd op onze ervaring en expertise en wordt niet aangeboden als juridisch of gegevensprivacyadvies. Voor volledige informatie over jouw wettelijke verplichtingen onder de GDPR, ga naar de officiële GDPR-site van de Europese Commissie.
We hopen dat dit nuttig was om te begrijpen hoe WhatsApp en GDPR met elkaar verbonden zijn. Voor meer informatie over hoe je GDPR-conform kunt zijn, houd onze website in de gaten. Als je ondertussen specifieke vragen hebt, neem contact met ons op.
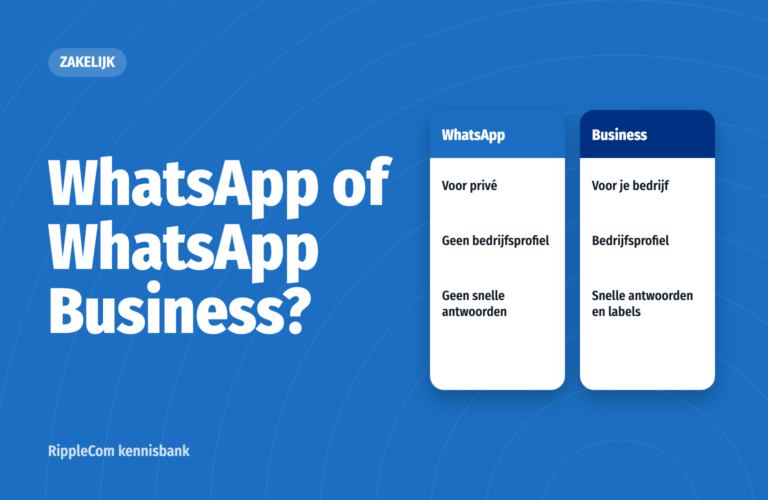
Dat kan, mits je het op de juiste manier inricht. Via de RippleCom WhatsApp overzicht blijft data binnen de EU, werk je met een verwerkersovereenkomst en DPIA, en staat klantdata niet op privétoestellen van medewerkers. De gratis WhatsApp Business-app voldoet daar niet aan.
Toestemming van de ontvanger voor marketingberichten. Een eenvoudige opt-out mogelijkheid. Een verwerkersovereenkomst met je WhatsApp-provider. Data-opslag binnen de EU. En een DPIA die beschrijft welke gegevens je verwerkt en waarom. Serviceberichten zoals afspraakherinneringen vereisen geen marketingtoestemming.
Bij de gratis app staan klantgegevens op het privétoestel van de medewerker. Er is geen verwerkersovereenkomst, geen centraal overzicht en geen controle bij vertrek van een medewerker. Via één overzicht op RippleCom is alles centraal, herleidbaar en overdraagbaar. De werkgever houdt controle over de data.
Bij de gratis app: op het toestel van de medewerker. Bij RippleCom: bij AWS in Frankfurt (EU), met versleuteling en toegangsbeheer. Onderweg lopen WhatsApp-berichten via de WhatsApp Cloud API van Meta, die ze maximaal 30 dagen bewaart. Data wordt niet langer bewaard dan nodig. Het eigenaarschap ligt bij de organisatie, niet bij de medewerker.
Ja. De AVG maakt geen onderscheid in bedrijfsgrootte. Elke organisatie die persoonsgegevens van EU-burgers verwerkt via WhatsApp moet voldoen aan dezelfde regels voor toestemming, dataopslag en transparantie.
Voor marketingberichten: ja, opt-in is verplicht onder de Telecommunicatiewet. Voor serviceberichten zoals afspraakbevestigingen en herinneringen: nee, die vallen onder de uitvoering van de overeenkomst. Het verschil zit in het doel van het bericht, niet in het kanaal.
Gratis Communicatiescan
Doe de gratis Communicatiescan. 6 vragen, 1 minuut, je resultaat direct via WhatsApp.
of plan een demo van 30 minuten

Voor onze klanten zijn we direct en goed bereikbaar. Ons team werkt optimaal samen met RippleCom. We kunnen met het huidige team meer klanten helpen. En we hebben twee FTE uitgespaard.


Duizenden klanten. Eén communicatiestandaard. Geen gemiste berichten. Gekoppeld met OutSmart. Eén inbox. Altijd antwoord. Altijd herleidbaar. RippleCom is onze centrale regie op klantcontact.
Zo werkt retail in 2026
Klanten belden ons 3.500 keer per maand over onderdelen. Nu appen ze kenteken en foto van het typeplaatje. Binnen twintig minuten antwoord. Gekoppeld aan onze telefooncentrale. 75% minder telefoontjes. En berichten komen aan.

Bereikbaar zijn voor mijn klanten. Rust voor mij. Ik krijg alles overzichtelijk in mijn e-mailbox. 90% van de meest gestelde vraag "Mag ik extra geld?" komt separaat aan. Of ik pak het op, of mijn collega's. Met RippleCom heb ik rust en overzicht.

Bewoners betrekken bij verduurzaming vraagt vertrouwen. Dat begint met bereikbaarheid. Met RippleCom hebben we 20% van de inwoners weten te bereiken. Volledig transparant. Zo bouw je draagvlak.


We zijn actief in elf landen en bedienen duizenden klanten. Honderden gesprekken per dag. Zonder centrale regie was dat onmogelijk. 300% hogere klanttevredenheid en een conversie op calculaties van 4% naar 37%. RippleCom schaalt mee.


Orthodontie is planning. Elke afspraak telt. Met RippleCom hebben we regie over elk patiëntcontact. Herinneringen en wijzigingen zijn gekoppeld met ons systeem. Van 47 naar 12 no-shows per maand. Onze agenda klopt. Onze patiënten komen.


Onze klanten verwachten service op het hoogste niveau. Dat begint bij communicatie. Direct. Persoonlijk. Betrouwbaar. Elke afspraak is bevestigd. Elke vraag beantwoord. Eén inbox. Altijd antwoord. Zo voelt premium.